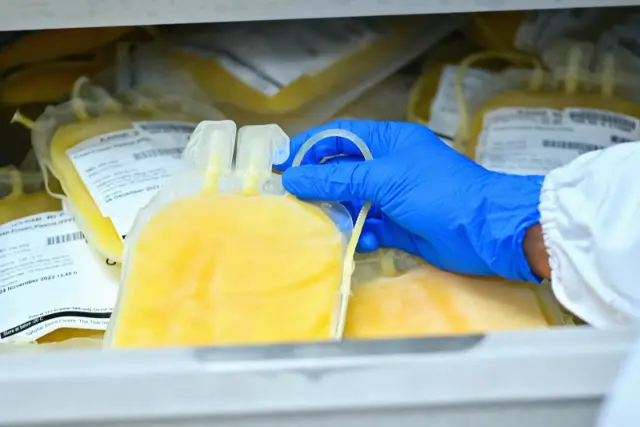
هکرها با افزایش دمای سردخانهها، ذخایر خون فرانسه را در آستانه نابودی قرار دادند
هکرها با نفوذ به سیستمهای سرمایشی، دمای بانکهای خون فرانسه را دستکاری کردند؛ اما واکنش سریع سامانههای هشدار مانع از بروز فاجعهای انسانی شد.
حملهی سایبری به تجهیزات پزشکی همیشه به سرقت اطلاعات بیماران یا اختلال در سیستمهای بیمارستانی محدود نمیشود. در اتفاقی نگرانکننده در فرانسه، هکرها توانستند به سیستمهای سرمایشی مراکز نگهداری خون نفوذ کنند و با دستکاری تنظیمات دما، ذخایر حیاتی فرآوردههای خونی را در معرض نابودی قرار دهند.
بهگزارش فیوچریسم، سازمان خون فرانسه (EFS) تأیید کرد که دوشنبهی هفته گذشته، تجهیزات سرمایشی سه مرکز این سازمان هدف حملهی سایبری قرار گرفتند. مهاجمان با نفوذ به سیستمهای کنترل دما، تنظیمات سرمایش و آستانههای یخزدایی را به مقادیری غیرعادی و بسیار بالا تغییر دادند؛ اقدامی که میتوانست به ازبینرفتن فرآوردههای خونی منجر شود.
هدف اصلی مهاجمان، شرکت «کولوُرد»، ارائهدهندهی سیستمهای سرمایشی بود و سازمان خون فرانسه بهطور غیرمستقیم تحت تأثیر حمله قرار گرفت. تجهیزات آسیبدیده در مراکز آمادهسازی و توزیع خون قرار داشتند و برای نگهداری فرآوردههای خونی پیش از ارسال به بیمارستانها و همچنین ذخیرهی نمونههای آزمایشگاهی در بانکهای زیستی استفاده میشدند.
با وجود خطر جدی، هیچیک از ذخایر خونی از بین نرفتند. سامانههای نظارتی و هشداردهندهی مراکز بلافاصله تغییرات غیرعادی دما را شناسایی کردند و کارکنان توانستند تجهیزات آلوده را کنترل یا در موارد ضروری خاموش کنند. نمونههای خونی نیز برای جلوگیری از آسیب احتمالی، بهسرعت به مراکز دیگر منتقل شدند.
وزارت بهداشت فرانسه با تأیید مهار حمله اعلام کرد که وضعیت تحت کنترل قرار گرفته و همچنان از نزدیک بررسی میشود. بهگفتهی این وزارتخانه، عملکرد سامانههای هشدار و اقدامات پیشگیرانهی کارکنان باعث شد سلامت ذخایر خونی حفظ شود.
حملهی اخیر در ادامهی موجی از نفوذهای سایبری به تجهیزات سرمایشی اروپا رخ داده است. دو هفته پیش، هکرها کنترل یخچالها و فریزرهای صدها فروشگاه زنجیرهای در فرانسه و دیگر کشورهای اروپایی را به دست گرفتند و دمای برخی تجهیزات را تا ۵۰ درجهی سانتیگراد افزایش دادند.
سامانههای هشدار و اقدام سریع کارکنان مانع از نابودی نمونههای خونی شدند؛ هویت مهاجمان و ارتباط این حمله با نفوذهای مشابه نامشخص است
در حملات قبلی، فروشگاه زنجیرهای کارفور اعلام کرد که ۸۰ شعبهی آن آسیب دیدهاند. دستکاری دمای تجهیزات در بسیاری از فروشگاهها دیر شناسایی شد و در نتیجه، مواد غذایی به ارزش میلیونها یورو فاسد شدند. حتی در بعضی از مراکز، آتشسوزی رخ داد.
بررسیها نشان داد که حملات قبلی با آسیبپذیری نرمافزار کنترل تجهیزات سرمایشی شرکت دانفوس ارتباط داشتهاند. برخی از تجهیزات هدفگرفتهشده در موج جدید حملات نیز از نرمافزار همین شرکت استفاده میکردند.
هویت مهاجمان هنوز مشخص نشده و ارتباط مستقیم میان حملات نیز به تأیید نرسیده است. بااینحال، شباهت روش نفوذها نگرانیهایی را دربارهی امنیت سیستمهای سرمایشی متصل به شبکه ایجاد کرده است؛ تجهیزاتی که اختلال در عملکرد آنها میتواند علاوهبر خسارت مالی، ذخایر پزشکی ضروری برای درمان بیماران را نیز تهدید کند.
خانواده ما


ارسال دیدگاه
دیدگاهها