هوش مصنوعی جدید OpenAI، ده‌ها حفره امنیتی در آیفون و مک کشف کرد
کد خبر : ۱۰۰۴۷۱۳
|
تاریخ : ۱۴۰۵/۰۸/۲۷
-
زمان : ۰۸:۳۱
|
دسته بندی: اخبار فناوری

هوش مصنوعی جدید OpenAI، ده‌ها حفره امنیتی در آیفون و مک کشف کرد

هوش مصنوعی جدید OpenAI حدود ۳۵ آسیب‌پذیری در محصولات اپل کشف کرد که برخی از آن‌ها امکان کنترل آیفون و مک را فراهم می‌کنند.

هوش مصنوعی جدید OpenAI، ده‌ها حفره امنیتی در آیفون و مک کشف کرد

مطالعه ۳ دقیقه
امیر عبدالملکی

هوش مصنوعی جدید OpenAI، ده‌ها حفره امنیتی در آیفون و مک کشف کرد

مطالعه ۳ دقیقه
امیر عبدالملکی

هوش مصنوعی جدید OpenAI، ده‌ها حفره امنیتی در آیفون و مک کشف کرد

مطالعه ۳ دقیقه
امیر عبدالملکی

هوش مصنوعی جدید OpenAI، ده‌ها حفره امنیتی در آیفون و مک کشف کرد

مطالعه ۳ دقیقه
  1. زومیت
  2. زومیا؛ هوش مصنوعی
  3. هوش مصنوعی جدید OpenAI، ده‌ها حفره امنیتی در آیفون و مک کشف کرد
امیر عبدالملکی
امیر عبدالملکی
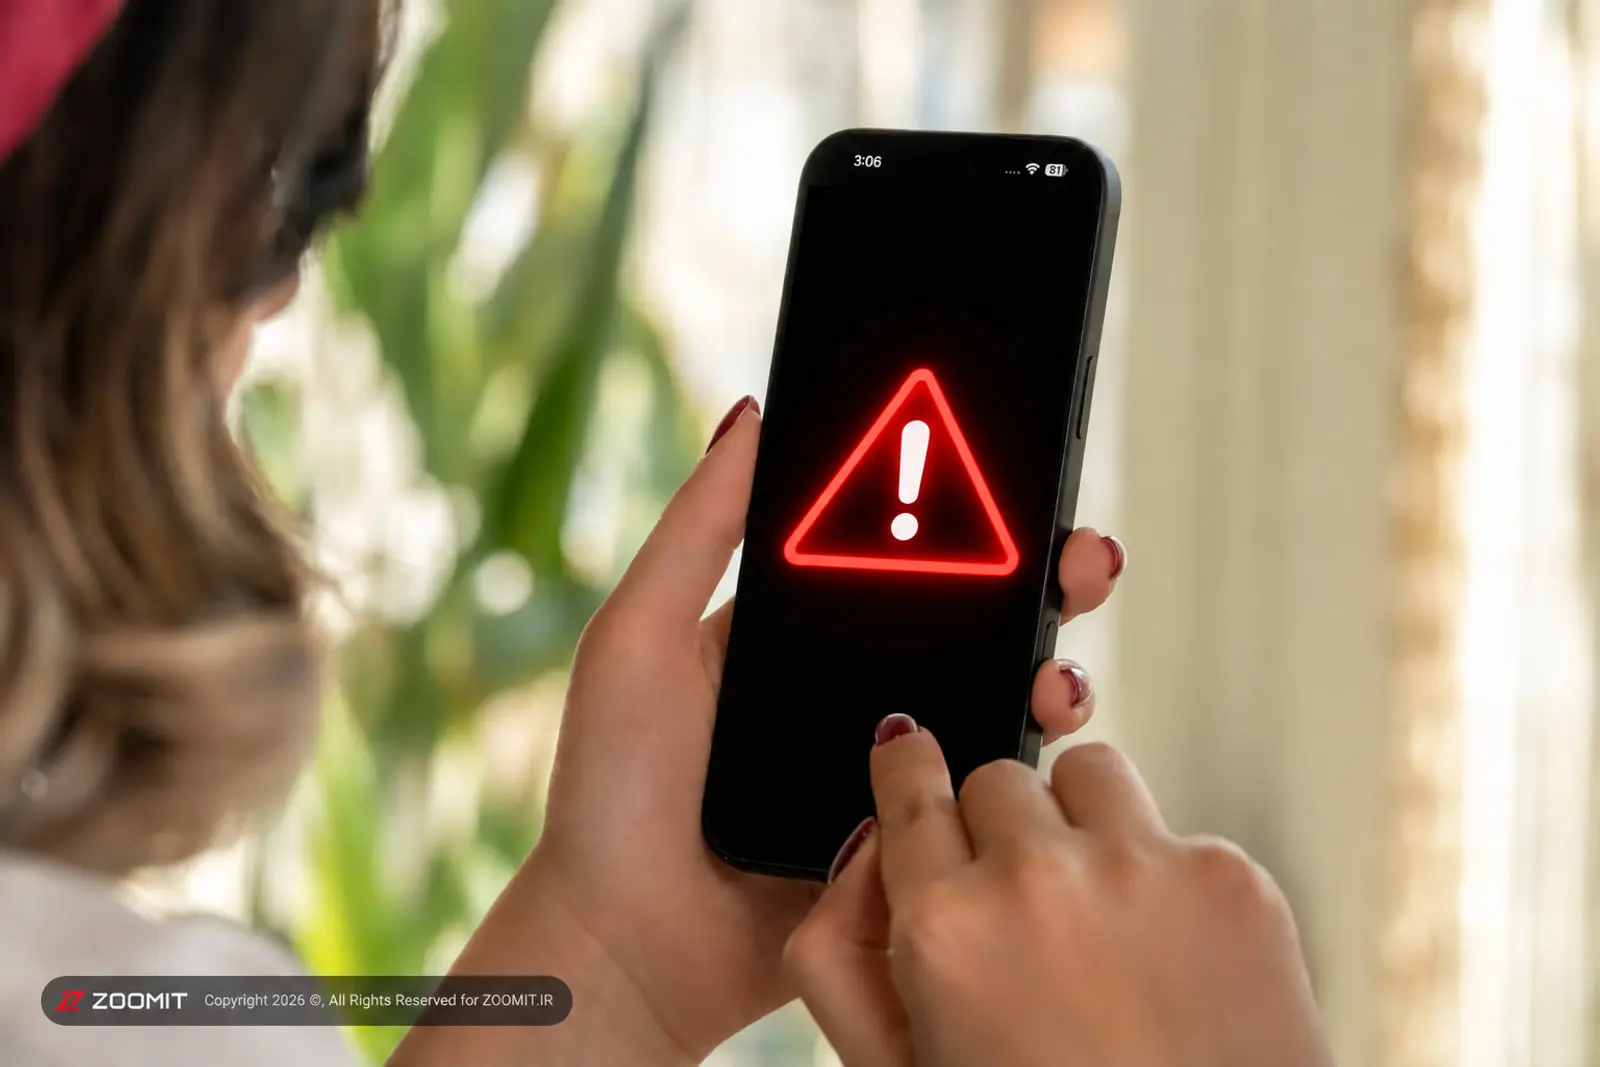
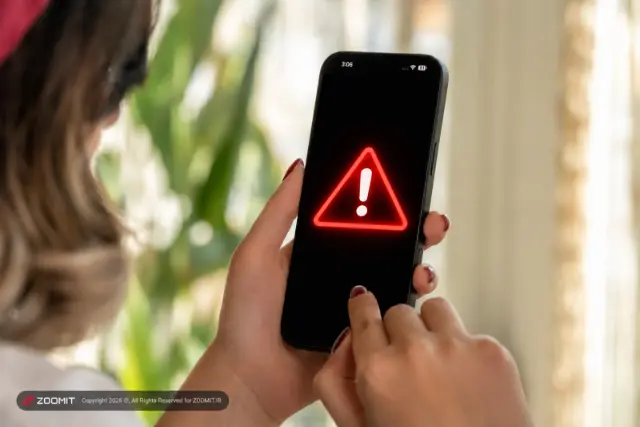
نماد هشدار قرمز رنگ روی صفحه‌نمایش آیفون

هوش مصنوعی جدید OpenAI حدود ۳۵ آسیب‌پذیری در محصولات اپل کشف کرد که برخی از آن‌ها امکان کنترل آیفون و مک را فراهم می‌کنند.

مدل جدید هوش مصنوعی OpenAI حدود ۳۵ آسیب‌پذیری امنیتی در محصولات اپل شناسایی کرده است که برخی از آن‌ها امکان تصاحب کنترل آیفون و مک را فراهم می‌کنند.

پژوهشگران امنیت سایبری با استفاده از مدل GPT-6 Cyber، جدیدترین مدل تخصصی OpenAI در حوزه‌ی امنیت سایبری، موفق به کشف حدود ۳۵ آسیب‌پذیری در محصولات سخت‌افزاری و نرم‌افزاری اپل شده‌اند. این آسیب‌پذیری‌ها طیف گسترده‌ای از دستگاه‌ها، از آیفون و مک گرفته تا آیپد، اپل واچ، اپل تی‌وی و هدست ویژن پرو را تحت تأثیر قرار می‌دهند.

بر اساس گزارش فوربز، شرکت امنیت سایبری Calif با همکاری OpenAI در ماه‌های اخیر از مدل جدید برای شناسایی ضعف‌های امنیتی محصولات اپل استفاده کرده است. شدت آسیب‌پذیری‌های کشف‌شده متفاوت است؛ اما برخی از آن‌ها می‌توانند به مهاجمان اجازه دهند از طریق یک وب‌سایت مخرب، کنترل آیفون یا مک قربانی را به دست بگیرند.

کپی لینک

عبور هوش مصنوعی از سپر امنیتی ویژه‌ی اپل

یکی از یافته‌های نگران‌کننده‌ی پژوهشگران به قابلیت Lockdown Mode اپل مربوط می‌شود. این حالت امنیتی برای محافظت از افرادی طراحی شده است که احتمال دارد هدف حملات سایبری پیچیده و جاسوس‌افزارها قرار بگیرند.

پژوهشگران توانستند با کمک GPT-6 Cyber ابزاری برای بهره‌برداری از یک آسیب‌پذیری توسعه دهند که حفاظت‌های این حالت امنیتی را دور می‌زند.

شرکت Calif می‌گوید اپل پس از دریافت گزارش پژوهشگران، بسیاری از آسیب‌پذیری‌های شناسایی‌شده را برطرف کرده است. OpenAI نیز نقش مدل جدید خود در کشف شماری از حفره‌های امنیتی را تأیید کرد؛ اما اپل تا زمان انتشار گزارش فوربز، به درخواست این رسانه برای اظهارنظر پاسخ نداده بود.

هنوز فهرست کامل ۳۵ آسیب‌پذیری منتشر نشده و مشخص نیست چه تعداد از آن‌ها همچنان برطرف نشده‌اند. همچنین شواهدی مبنی‌بر سوءاستفاده‌ی گسترده‌ی هکرها از این حفره‌های امنیتی منتشر نشده است.

کپی لینک

هوش مصنوعی به ابزاری قدرتمند برای کشف حفره‌های امنیتی تبدیل می‌شود

شرکت OpenAI مدل GPT-6 Cyber را در ۵ نوامبر ۲۰۲۶ (۱۴ آبان ۱۴۰۵) معرفی کرد. این مدل به‌طور ویژه برای انجام وظایف پیچیده‌ی امنیت سایبری آموزش دیده است و در چارچوب ارزیابی ریسک OpenAI، بالاترین سطح توانمندی در حوزه‌ی امنیت سایبری، یعنی «بحرانی» را دارد.

آزمایش‌های شرکت امنیت سایبری XBOW روی ۶۵ برنامه‌ی تحت وب نشان می‌دهد که مدل جدید می‌تواند آسیب‌پذیری‌ها را تقریباً دو برابر سریع‌تر از مدل GPT-6.1 Sol شناسایی و از آن‌ها بهره‌برداری کند؛ البته هزینه‌ی استفاده از آن به‌مراتب بیشتر است.

تای دونگ، مدیرعامل Calif، معتقد است پیشرفت مدل‌های هوش مصنوعی در کوتاه‌مدت می‌تواند به افزایش تعداد آسیب‌پذیری‌های کشف‌شده و ابزارهای هک منجر شود؛ اما در آینده همین فناوری احتمالاً امکان شناسایی و رفع خودکار بسیاری از مشکلات امنیتی را فراهم خواهد کرد.

در شرایط فعلی، متخصصان انسانی همچنان مسئول طراحی روش‌های تحقیق و تأیید صحت یافته‌های هوش مصنوعی هستند. به کاربران محصولات اپل توصیه شده که جدیدترین به‌روزرسانی‌های امنیتی دستگاه خود را نصب کنند.
نماد هشدار قرمز رنگ روی صفحه‌نمایش آیفون

هوش مصنوعی جدید OpenAI حدود ۳۵ آسیب‌پذیری در محصولات اپل کشف کرد که برخی از آن‌ها امکان کنترل آیفون و مک را فراهم می‌کنند.

هوش مصنوعی جدید OpenAI حدود ۳۵ آسیب‌پذیری در محصولات اپل کشف کرد که برخی از آن‌ها امکان کنترل آیفون و مک را فراهم می‌کنند.

هوش مصنوعی جدید OpenAI حدود ۳۵ آسیب‌پذیری در محصولات اپل کشف کرد که برخی از آن‌ها امکان کنترل آیفون و مک را فراهم می‌کنند.

هوش مصنوعی جدید OpenAI حدود ۳۵ آسیب‌پذیری در محصولات اپل کشف کرد که برخی از آن‌ها امکان کنترل آیفون و مک را فراهم می‌کنند.

مدل جدید هوش مصنوعی OpenAI حدود ۳۵ آسیب‌پذیری امنیتی در محصولات اپل شناسایی کرده است که برخی از آن‌ها امکان تصاحب کنترل آیفون و مک را فراهم می‌کنند.

پژوهشگران امنیت سایبری با استفاده از مدل GPT-6 Cyber، جدیدترین مدل تخصصی OpenAI در حوزه‌ی امنیت سایبری، موفق به کشف حدود ۳۵ آسیب‌پذیری در محصولات سخت‌افزاری و نرم‌افزاری اپل شده‌اند. این آسیب‌پذیری‌ها طیف گسترده‌ای از دستگاه‌ها، از آیفون و مک گرفته تا آیپد، اپل واچ، اپل تی‌وی و هدست ویژن پرو را تحت تأثیر قرار می‌دهند.

بر اساس گزارش فوربز، شرکت امنیت سایبری Calif با همکاری OpenAI در ماه‌های اخیر از مدل جدید برای شناسایی ضعف‌های امنیتی محصولات اپل استفاده کرده است. شدت آسیب‌پذیری‌های کشف‌شده متفاوت است؛ اما برخی از آن‌ها می‌توانند به مهاجمان اجازه دهند از طریق یک وب‌سایت مخرب، کنترل آیفون یا مک قربانی را به دست بگیرند.

کپی لینک

عبور هوش مصنوعی از سپر امنیتی ویژه‌ی اپل

یکی از یافته‌های نگران‌کننده‌ی پژوهشگران به قابلیت Lockdown Mode اپل مربوط می‌شود. این حالت امنیتی برای محافظت از افرادی طراحی شده است که احتمال دارد هدف حملات سایبری پیچیده و جاسوس‌افزارها قرار بگیرند.

پژوهشگران توانستند با کمک GPT-6 Cyber ابزاری برای بهره‌برداری از یک آسیب‌پذیری توسعه دهند که حفاظت‌های این حالت امنیتی را دور می‌زند.

شرکت Calif می‌گوید اپل پس از دریافت گزارش پژوهشگران، بسیاری از آسیب‌پذیری‌های شناسایی‌شده را برطرف کرده است. OpenAI نیز نقش مدل جدید خود در کشف شماری از حفره‌های امنیتی را تأیید کرد؛ اما اپل تا زمان انتشار گزارش فوربز، به درخواست این رسانه برای اظهارنظر پاسخ نداده بود.

هنوز فهرست کامل ۳۵ آسیب‌پذیری منتشر نشده و مشخص نیست چه تعداد از آن‌ها همچنان برطرف نشده‌اند. همچنین شواهدی مبنی‌بر سوءاستفاده‌ی گسترده‌ی هکرها از این حفره‌های امنیتی منتشر نشده است.

کپی لینک

هوش مصنوعی به ابزاری قدرتمند برای کشف حفره‌های امنیتی تبدیل می‌شود

شرکت OpenAI مدل GPT-6 Cyber را در ۵ نوامبر ۲۰۲۶ (۱۴ آبان ۱۴۰۵) معرفی کرد. این مدل به‌طور ویژه برای انجام وظایف پیچیده‌ی امنیت سایبری آموزش دیده است و در چارچوب ارزیابی ریسک OpenAI، بالاترین سطح توانمندی در حوزه‌ی امنیت سایبری، یعنی «بحرانی» را دارد.

آزمایش‌های شرکت امنیت سایبری XBOW روی ۶۵ برنامه‌ی تحت وب نشان می‌دهد که مدل جدید می‌تواند آسیب‌پذیری‌ها را تقریباً دو برابر سریع‌تر از مدل GPT-6.1 Sol شناسایی و از آن‌ها بهره‌برداری کند؛ البته هزینه‌ی استفاده از آن به‌مراتب بیشتر است.

تای دونگ، مدیرعامل Calif، معتقد است پیشرفت مدل‌های هوش مصنوعی در کوتاه‌مدت می‌تواند به افزایش تعداد آسیب‌پذیری‌های کشف‌شده و ابزارهای هک منجر شود؛ اما در آینده همین فناوری احتمالاً امکان شناسایی و رفع خودکار بسیاری از مشکلات امنیتی را فراهم خواهد کرد.

در شرایط فعلی، متخصصان انسانی همچنان مسئول طراحی روش‌های تحقیق و تأیید صحت یافته‌های هوش مصنوعی هستند. به کاربران محصولات اپل توصیه شده که جدیدترین به‌روزرسانی‌های امنیتی دستگاه خود را نصب کنند.

مدل جدید هوش مصنوعی OpenAI حدود ۳۵ آسیب‌پذیری امنیتی در محصولات اپل شناسایی کرده است که برخی از آن‌ها امکان تصاحب کنترل آیفون و مک را فراهم می‌کنند.

پژوهشگران امنیت سایبری با استفاده از مدل GPT-6 Cyber، جدیدترین مدل تخصصی OpenAI در حوزه‌ی امنیت سایبری، موفق به کشف حدود ۳۵ آسیب‌پذیری در محصولات سخت‌افزاری و نرم‌افزاری اپل شده‌اند. این آسیب‌پذیری‌ها طیف گسترده‌ای از دستگاه‌ها، از آیفون و مک گرفته تا آیپد، اپل واچ، اپل تی‌وی و هدست ویژن پرو را تحت تأثیر قرار می‌دهند.

بر اساس گزارش فوربز، شرکت امنیت سایبری Calif با همکاری OpenAI در ماه‌های اخیر از مدل جدید برای شناسایی ضعف‌های امنیتی محصولات اپل استفاده کرده است. شدت آسیب‌پذیری‌های کشف‌شده متفاوت است؛ اما برخی از آن‌ها می‌توانند به مهاجمان اجازه دهند از طریق یک وب‌سایت مخرب، کنترل آیفون یا مک قربانی را به دست بگیرند.

کپی لینک

عبور هوش مصنوعی از سپر امنیتی ویژه‌ی اپل

یکی از یافته‌های نگران‌کننده‌ی پژوهشگران به قابلیت Lockdown Mode اپل مربوط می‌شود. این حالت امنیتی برای محافظت از افرادی طراحی شده است که احتمال دارد هدف حملات سایبری پیچیده و جاسوس‌افزارها قرار بگیرند.

پژوهشگران توانستند با کمک GPT-6 Cyber ابزاری برای بهره‌برداری از یک آسیب‌پذیری توسعه دهند که حفاظت‌های این حالت امنیتی را دور می‌زند.

شرکت Calif می‌گوید اپل پس از دریافت گزارش پژوهشگران، بسیاری از آسیب‌پذیری‌های شناسایی‌شده را برطرف کرده است. OpenAI نیز نقش مدل جدید خود در کشف شماری از حفره‌های امنیتی را تأیید کرد؛ اما اپل تا زمان انتشار گزارش فوربز، به درخواست این رسانه برای اظهارنظر پاسخ نداده بود.

هنوز فهرست کامل ۳۵ آسیب‌پذیری منتشر نشده و مشخص نیست چه تعداد از آن‌ها همچنان برطرف نشده‌اند. همچنین شواهدی مبنی‌بر سوءاستفاده‌ی گسترده‌ی هکرها از این حفره‌های امنیتی منتشر نشده است.

کپی لینک

هوش مصنوعی به ابزاری قدرتمند برای کشف حفره‌های امنیتی تبدیل می‌شود

شرکت OpenAI مدل GPT-6 Cyber را در ۵ نوامبر ۲۰۲۶ (۱۴ آبان ۱۴۰۵) معرفی کرد. این مدل به‌طور ویژه برای انجام وظایف پیچیده‌ی امنیت سایبری آموزش دیده است و در چارچوب ارزیابی ریسک OpenAI، بالاترین سطح توانمندی در حوزه‌ی امنیت سایبری، یعنی «بحرانی» را دارد.

آزمایش‌های شرکت امنیت سایبری XBOW روی ۶۵ برنامه‌ی تحت وب نشان می‌دهد که مدل جدید می‌تواند آسیب‌پذیری‌ها را تقریباً دو برابر سریع‌تر از مدل GPT-6.1 Sol شناسایی و از آن‌ها بهره‌برداری کند؛ البته هزینه‌ی استفاده از آن به‌مراتب بیشتر است.

تای دونگ، مدیرعامل Calif، معتقد است پیشرفت مدل‌های هوش مصنوعی در کوتاه‌مدت می‌تواند به افزایش تعداد آسیب‌پذیری‌های کشف‌شده و ابزارهای هک منجر شود؛ اما در آینده همین فناوری احتمالاً امکان شناسایی و رفع خودکار بسیاری از مشکلات امنیتی را فراهم خواهد کرد.

در شرایط فعلی، متخصصان انسانی همچنان مسئول طراحی روش‌های تحقیق و تأیید صحت یافته‌های هوش مصنوعی هستند. به کاربران محصولات اپل توصیه شده که جدیدترین به‌روزرسانی‌های امنیتی دستگاه خود را نصب کنند.

مدل جدید هوش مصنوعی OpenAI حدود ۳۵ آسیب‌پذیری امنیتی در محصولات اپل شناسایی کرده است که برخی از آن‌ها امکان تصاحب کنترل آیفون و مک را فراهم می‌کنند.

پژوهشگران امنیت سایبری با استفاده از مدل GPT-6 Cyber، جدیدترین مدل تخصصی OpenAI در حوزه‌ی امنیت سایبری، موفق به کشف حدود ۳۵ آسیب‌پذیری در محصولات سخت‌افزاری و نرم‌افزاری اپل شده‌اند. این آسیب‌پذیری‌ها طیف گسترده‌ای از دستگاه‌ها، از آیفون و مک گرفته تا آیپد، اپل واچ، اپل تی‌وی و هدست ویژن پرو را تحت تأثیر قرار می‌دهند.

بر اساس گزارش فوربز، شرکت امنیت سایبری Calif با همکاری OpenAI در ماه‌های اخیر از مدل جدید برای شناسایی ضعف‌های امنیتی محصولات اپل استفاده کرده است. شدت آسیب‌پذیری‌های کشف‌شده متفاوت است؛ اما برخی از آن‌ها می‌توانند به مهاجمان اجازه دهند از طریق یک وب‌سایت مخرب، کنترل آیفون یا مک قربانی را به دست بگیرند.

کپی لینک

عبور هوش مصنوعی از سپر امنیتی ویژه‌ی اپل

یکی از یافته‌های نگران‌کننده‌ی پژوهشگران به قابلیت Lockdown Mode اپل مربوط می‌شود. این حالت امنیتی برای محافظت از افرادی طراحی شده است که احتمال دارد هدف حملات سایبری پیچیده و جاسوس‌افزارها قرار بگیرند.

پژوهشگران توانستند با کمک GPT-6 Cyber ابزاری برای بهره‌برداری از یک آسیب‌پذیری توسعه دهند که حفاظت‌های این حالت امنیتی را دور می‌زند.

شرکت Calif می‌گوید اپل پس از دریافت گزارش پژوهشگران، بسیاری از آسیب‌پذیری‌های شناسایی‌شده را برطرف کرده است. OpenAI نیز نقش مدل جدید خود در کشف شماری از حفره‌های امنیتی را تأیید کرد؛ اما اپل تا زمان انتشار گزارش فوربز، به درخواست این رسانه برای اظهارنظر پاسخ نداده بود.

هنوز فهرست کامل ۳۵ آسیب‌پذیری منتشر نشده و مشخص نیست چه تعداد از آن‌ها همچنان برطرف نشده‌اند. همچنین شواهدی مبنی‌بر سوءاستفاده‌ی گسترده‌ی هکرها از این حفره‌های امنیتی منتشر نشده است.

کپی لینک

هوش مصنوعی به ابزاری قدرتمند برای کشف حفره‌های امنیتی تبدیل می‌شود

شرکت OpenAI مدل GPT-6 Cyber را در ۵ نوامبر ۲۰۲۶ (۱۴ آبان ۱۴۰۵) معرفی کرد. این مدل به‌طور ویژه برای انجام وظایف پیچیده‌ی امنیت سایبری آموزش دیده است و در چارچوب ارزیابی ریسک OpenAI، بالاترین سطح توانمندی در حوزه‌ی امنیت سایبری، یعنی «بحرانی» را دارد.

آزمایش‌های شرکت امنیت سایبری XBOW روی ۶۵ برنامه‌ی تحت وب نشان می‌دهد که مدل جدید می‌تواند آسیب‌پذیری‌ها را تقریباً دو برابر سریع‌تر از مدل GPT-6.1 Sol شناسایی و از آن‌ها بهره‌برداری کند؛ البته هزینه‌ی استفاده از آن به‌مراتب بیشتر است.

تای دونگ، مدیرعامل Calif، معتقد است پیشرفت مدل‌های هوش مصنوعی در کوتاه‌مدت می‌تواند به افزایش تعداد آسیب‌پذیری‌های کشف‌شده و ابزارهای هک منجر شود؛ اما در آینده همین فناوری احتمالاً امکان شناسایی و رفع خودکار بسیاری از مشکلات امنیتی را فراهم خواهد کرد.

در شرایط فعلی، متخصصان انسانی همچنان مسئول طراحی روش‌های تحقیق و تأیید صحت یافته‌های هوش مصنوعی هستند. به کاربران محصولات اپل توصیه شده که جدیدترین به‌روزرسانی‌های امنیتی دستگاه خود را نصب کنند.

مدل جدید هوش مصنوعی OpenAI حدود ۳۵ آسیب‌پذیری امنیتی در محصولات اپل شناسایی کرده است که برخی از آن‌ها امکان تصاحب کنترل آیفون و مک را فراهم می‌کنند.

پژوهشگران امنیت سایبری با استفاده از مدل GPT-6 Cyber، جدیدترین مدل تخصصی OpenAI در حوزه‌ی امنیت سایبری، موفق به کشف حدود ۳۵ آسیب‌پذیری در محصولات سخت‌افزاری و نرم‌افزاری اپل شده‌اند. این آسیب‌پذیری‌ها طیف گسترده‌ای از دستگاه‌ها، از آیفون و مک گرفته تا آیپد، اپل واچ، اپل تی‌وی و هدست ویژن پرو را تحت تأثیر قرار می‌دهند.

بر اساس گزارش فوربز، شرکت امنیت سایبری Calif با همکاری OpenAI در ماه‌های اخیر از مدل جدید برای شناسایی ضعف‌های امنیتی محصولات اپل استفاده کرده است. شدت آسیب‌پذیری‌های کشف‌شده متفاوت است؛ اما برخی از آن‌ها می‌توانند به مهاجمان اجازه دهند از طریق یک وب‌سایت مخرب، کنترل آیفون یا مک قربانی را به دست بگیرند.

کپی لینک

عبور هوش مصنوعی از سپر امنیتی ویژه‌ی اپل

یکی از یافته‌های نگران‌کننده‌ی پژوهشگران به قابلیت Lockdown Mode اپل مربوط می‌شود. این حالت امنیتی برای محافظت از افرادی طراحی شده است که احتمال دارد هدف حملات سایبری پیچیده و جاسوس‌افزارها قرار بگیرند.

پژوهشگران توانستند با کمک GPT-6 Cyber ابزاری برای بهره‌برداری از یک آسیب‌پذیری توسعه دهند که حفاظت‌های این حالت امنیتی را دور می‌زند.

شرکت Calif می‌گوید اپل پس از دریافت گزارش پژوهشگران، بسیاری از آسیب‌پذیری‌های شناسایی‌شده را برطرف کرده است. OpenAI نیز نقش مدل جدید خود در کشف شماری از حفره‌های امنیتی را تأیید کرد؛ اما اپل تا زمان انتشار گزارش فوربز، به درخواست این رسانه برای اظهارنظر پاسخ نداده بود.

هنوز فهرست کامل ۳۵ آسیب‌پذیری منتشر نشده و مشخص نیست چه تعداد از آن‌ها همچنان برطرف نشده‌اند. همچنین شواهدی مبنی‌بر سوءاستفاده‌ی گسترده‌ی هکرها از این حفره‌های امنیتی منتشر نشده است.

کپی لینک

هوش مصنوعی به ابزاری قدرتمند برای کشف حفره‌های امنیتی تبدیل می‌شود

شرکت OpenAI مدل GPT-6 Cyber را در ۵ نوامبر ۲۰۲۶ (۱۴ آبان ۱۴۰۵) معرفی کرد. این مدل به‌طور ویژه برای انجام وظایف پیچیده‌ی امنیت سایبری آموزش دیده است و در چارچوب ارزیابی ریسک OpenAI، بالاترین سطح توانمندی در حوزه‌ی امنیت سایبری، یعنی «بحرانی» را دارد.

آزمایش‌های شرکت امنیت سایبری XBOW روی ۶۵ برنامه‌ی تحت وب نشان می‌دهد که مدل جدید می‌تواند آسیب‌پذیری‌ها را تقریباً دو برابر سریع‌تر از مدل GPT-6.1 Sol شناسایی و از آن‌ها بهره‌برداری کند؛ البته هزینه‌ی استفاده از آن به‌مراتب بیشتر است.

تای دونگ، مدیرعامل Calif، معتقد است پیشرفت مدل‌های هوش مصنوعی در کوتاه‌مدت می‌تواند به افزایش تعداد آسیب‌پذیری‌های کشف‌شده و ابزارهای هک منجر شود؛ اما در آینده همین فناوری احتمالاً امکان شناسایی و رفع خودکار بسیاری از مشکلات امنیتی را فراهم خواهد کرد.

در شرایط فعلی، متخصصان انسانی همچنان مسئول طراحی روش‌های تحقیق و تأیید صحت یافته‌های هوش مصنوعی هستند. به کاربران محصولات اپل توصیه شده که جدیدترین به‌روزرسانی‌های امنیتی دستگاه خود را نصب کنند.

مدل جدید هوش مصنوعی OpenAI حدود ۳۵ آسیب‌پذیری امنیتی در محصولات اپل شناسایی کرده است که برخی از آن‌ها امکان تصاحب کنترل آیفون و مک را فراهم می‌کنند.

پژوهشگران امنیت سایبری با استفاده از مدل GPT-6 Cyber، جدیدترین مدل تخصصی OpenAI در حوزه‌ی امنیت سایبری، موفق به کشف حدود ۳۵ آسیب‌پذیری در محصولات سخت‌افزاری و نرم‌افزاری اپل شده‌اند. این آسیب‌پذیری‌ها طیف گسترده‌ای از دستگاه‌ها، از آیفون و مک گرفته تا آیپد، اپل واچ، اپل تی‌وی و هدست ویژن پرو را تحت تأثیر قرار می‌دهند.

بر اساس گزارش فوربز، شرکت امنیت سایبری Calif با همکاری OpenAI در ماه‌های اخیر از مدل جدید برای شناسایی ضعف‌های امنیتی محصولات اپل استفاده کرده است. شدت آسیب‌پذیری‌های کشف‌شده متفاوت است؛ اما برخی از آن‌ها می‌توانند به مهاجمان اجازه دهند از طریق یک وب‌سایت مخرب، کنترل آیفون یا مک قربانی را به دست بگیرند.

کپی لینک

عبور هوش مصنوعی از سپر امنیتی ویژه‌ی اپل

کپی لینک
کپی لینک
کپی لینک

عبور هوش مصنوعی از سپر امنیتی ویژه‌ی اپل

یکی از یافته‌های نگران‌کننده‌ی پژوهشگران به قابلیت Lockdown Mode اپل مربوط می‌شود. این حالت امنیتی برای محافظت از افرادی طراحی شده است که احتمال دارد هدف حملات سایبری پیچیده و جاسوس‌افزارها قرار بگیرند.

پژوهشگران توانستند با کمک GPT-6 Cyber ابزاری برای بهره‌برداری از یک آسیب‌پذیری توسعه دهند که حفاظت‌های این حالت امنیتی را دور می‌زند.

شرکت Calif می‌گوید اپل پس از دریافت گزارش پژوهشگران، بسیاری از آسیب‌پذیری‌های شناسایی‌شده را برطرف کرده است. OpenAI نیز نقش مدل جدید خود در کشف شماری از حفره‌های امنیتی را تأیید کرد؛ اما اپل تا زمان انتشار گزارش فوربز، به درخواست این رسانه برای اظهارنظر پاسخ نداده بود.

هنوز فهرست کامل ۳۵ آسیب‌پذیری منتشر نشده و مشخص نیست چه تعداد از آن‌ها همچنان برطرف نشده‌اند. همچنین شواهدی مبنی‌بر سوءاستفاده‌ی گسترده‌ی هکرها از این حفره‌های امنیتی منتشر نشده است.

کپی لینک

هوش مصنوعی به ابزاری قدرتمند برای کشف حفره‌های امنیتی تبدیل می‌شود

کپی لینک
کپی لینک
کپی لینک

هوش مصنوعی به ابزاری قدرتمند برای کشف حفره‌های امنیتی تبدیل می‌شود

شرکت OpenAI مدل GPT-6 Cyber را در ۵ نوامبر ۲۰۲۶ (۱۴ آبان ۱۴۰۵) معرفی کرد. این مدل به‌طور ویژه برای انجام وظایف پیچیده‌ی امنیت سایبری آموزش دیده است و در چارچوب ارزیابی ریسک OpenAI، بالاترین سطح توانمندی در حوزه‌ی امنیت سایبری، یعنی «بحرانی» را دارد.

آزمایش‌های شرکت امنیت سایبری XBOW روی ۶۵ برنامه‌ی تحت وب نشان می‌دهد که مدل جدید می‌تواند آسیب‌پذیری‌ها را تقریباً دو برابر سریع‌تر از مدل GPT-6.1 Sol شناسایی و از آن‌ها بهره‌برداری کند؛ البته هزینه‌ی استفاده از آن به‌مراتب بیشتر است.

تای دونگ، مدیرعامل Calif، معتقد است پیشرفت مدل‌های هوش مصنوعی در کوتاه‌مدت می‌تواند به افزایش تعداد آسیب‌پذیری‌های کشف‌شده و ابزارهای هک منجر شود؛ اما در آینده همین فناوری احتمالاً امکان شناسایی و رفع خودکار بسیاری از مشکلات امنیتی را فراهم خواهد کرد.

در شرایط فعلی، متخصصان انسانی همچنان مسئول طراحی روش‌های تحقیق و تأیید صحت یافته‌های هوش مصنوعی هستند. به کاربران محصولات اپل توصیه شده که جدیدترین به‌روزرسانی‌های امنیتی دستگاه خود را نصب کنند.

تصویر 1 از مقاله
تصویر 2 از مقاله
تصویر 3 از مقاله
تصویر 4 از مقاله
تصویر 5 از مقاله
تبلیغات


اشتراک گذاری

دیدگاه‌ها


ارسال دیدگاه