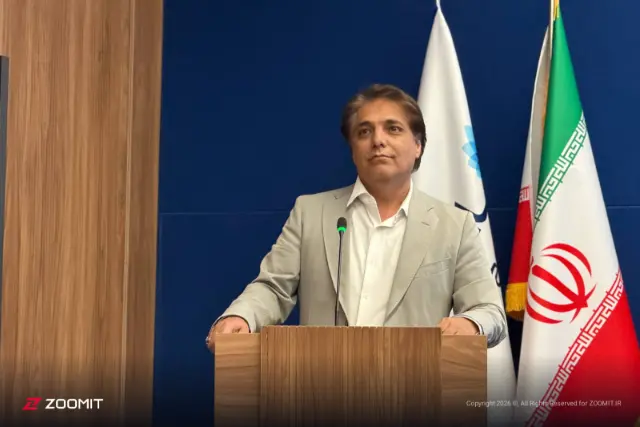
مدیرعامل بلو: امنیت از طراحی محصول آغاز میشود؛ گزارش دادن آسیبپذیری نوعی سرمایهگذاری است
دومین رویداد باگبانتی بلوبانک پس از رقابت آنلاین بیش از ۱۴۰۰ نفر، با حضور ۸۰ متخصص و ثبت ۱۹ گزارش معتبر امنیتی به پایان رسید.
رضا حیدری، مدیرعامل بلو، در اختتامیه دومین رویداد باگبانتی این مجموعه، حفظ اعتماد کاربران را مسئولیت اصلی بانکداری دیجیتال دانست و تاکید کرد امنیت باید در تمام مراحل طراحی، توسعه و بهرهبرداری از محصول دنبال شود.
حیدری با اشاره به شکلگیری اعتماد کاربران در تعامل با اپلیکیشن بانکی گفت: «اعتماد در بانکداری دیجیتال پشت صفحه موبایل شکل میگیرد. کاربر با چند لمس انتظار دارد خدمات موردنیازش را با امنیت، روانی و تجربهای مناسب دریافت کند.»
او با یادآوری اهمیت پول در زندگی مشتریان افزود: «این پول برای کسبوکار آدمها، پسانداز آنها و آینده فرزندانشان است. باید مراقبت کنیم تا مردم به فضایی که ایجاد کردهایم اعتماد کنند.»
مدیرعامل بلو از جلب اعتماد ۲۸ میلیون نفر خبر داد و گفت: «این صرفا یک عدد نیست، پشت هر کدام از این اعداد یک آدم، یک اعتماد و یک احساس وجود دارد. این موضوع مسئولیت بیشتری برای ما ایجاد میکند.»
حیدری درباره ضرورت مستمر بودن امنیت در کسبوکارها نیز گفت: «اینطور نیست که اپلیکیشن یا محصولی بسازیم و در پایان، امنیت را مانند یک ادویه به آن اضافه کنیم. امنیت از طراحی و معماری آغاز میشود، در توسعه ادامه پیدا میکند و کشف مسئولانه آسیبپذیریها هم بخشی از همین فرایند است.»
به گفته مدیرعامل بلو، تغییر مداوم فناوری و روشهای حمله باعث میشود کار در حوزه امنیت پایان مشخصی نداشته باشد و مجموعهها همواره به بررسی و بهبود محصولات خود نیاز داشته باشند.
او درباره نقش پژوهشگران امنیتی در کنار تیمهای داخلی گفت توسعهدهندگان، مسیرهای پیشبینیشده استفاده از محصول را میشناسند، اما پژوهشگران امنیتی مسیرهای دیگری را بررسی میکنند که ممکن است هنگام طراحی و توسعه دیده نشده باشند.
مدیرعامل بلو با اشاره به گزارشهای ارائهشده در رویداد، از تلاش پژوهشگران برای شناسایی آسیبپذیریها قدردانی کرد و گفت: «پشت این گزارشها تمرکز، آزمونوخطا، رفتوبرگشت، رسیدن به بنبست و امتحانکردن مسیرهای مختلف وجود دارد. گزارش فقط یک یا دو صفحه نوشته نیست.»
او تاکید کرد دریافت گزارش، پایان کار نیست و تیمهای بلو باید پس از بررسی یافتهها، اقدامات لازم را انجام دهند: «این گزارشها تازه شروع ماجرا هستند، باید آنها را بررسی کنیم، اقدام کنیم و ببینیم چطور میتوانیم به بهترین شکل از آنها استفاده کنیم.»
حیدری نتیجه این همکاری را در تجربه کاربران قابلمشاهده دانست و گفت: «مشتریان گزارشهای شما را نمیبینند، اما ما میتوانیم نتیجه آنها را در آرامشی ببینیم که هنگام استفاده از اپلیکیشن، دریافت حقوق و انتقال پول دارند.»
حیدری با تاکید بر ادامه همکاری بلو با پژوهشگران امنیتی گفت هدف این رویداد، شکلدادن به فرهنگی است که در آن اعلام آسیبپذیری با نگرانی و مقاومت مواجه نشود: «انتظار داریم فرهنگی ایجاد شود که از شنیدن اینکه آسیبی وجود دارد، نترسیم. شناسایی این آسیبها برای ما سرمایهگذاری محسوب میشود و نگران هزینههای آن نیستیم.»
پریماه محمدپور، مدیر ارشد حسابرسی بلوبانک سامان، نیز در این نشست از حضور ۸۰ پژوهشگر در قالب ۲۵ تیم و دریافت ۱۹ گزارش معتبر در دومین رویداد باگبانتی بلو خبر داد. او گفت این مجموعه طی دو سال گذشته، فعالیت در حوزه امنیت سایبری را بهصورت جدی دنبال کرده است. به گفته محمدپور، رویداد امسال در ادامه برنامه سال گذشته برگزار شد، اما شیوه انتخاب شرکتکنندگان و ساختار برگزاری آن تغییر کرد.
مدیر ارشد حسابرسی بلوبانک درباره تفاوت دو دوره باگبانتی توضیح داد: «رویداد سال گذشته بهصورت عمومی برگزار شد و طیف متنوعی از هکرهای کلاهسفید و متخصصان امنیت سایبری در شناسایی چالشهای امنیتی احتمالی اپلیکیشن بلو به ما کمک کردند. امسال رویداد در دو بخش برگزار شد و باگبانتی، برخلاف سال گذشته، تقریبا بهصورت خصوصی و دعوتمحور بود.»
به گفته محمدپور، بخش نخست برنامه امسال، رقابت آنلاین CTF یا «Capture the Flag» بود؛ رقابتی که در آن شرکتکنندگان باید در زمان مشخص، چالشهای از پیش تعریفشده را حل کنند و فلگ مربوط به هر چالش را به دست آورند.
او از حضور ۱۴۶۵ متخصص امنیت سایبری در این رقابت خبر داد و گفت: «هدف از برگزاری CTF، علاوه بر حل چالشها، ایجاد مسیری برای ورود متخصصان به رویداد باگبانتی بود.»
محمدپور توضیح داد که شرکتکنندگان بخش باگبانتی از میان سه گروه انتخاب شدند: برگزیدگان و متخصصان شناساییشده در رقابت CTF، شرکتکنندگان موثر دوره قبلی باگبانتی بلو و افراد شناختهشده در جامعه امنیت سایبری.
مدیر ارشد حسابرسی بلوبانک سامان گفت در نهایت، ۸۰ پژوهشگر امنیت سایبری برای حضور در بخش باگبانتی دعوت شدند. این افراد در قالب ۲۵ تیم، طی دو روز اپلیکیشن بانکداری بلو را برای شناسایی آسیبپذیریها و مسائل امنیتی بررسی کردند. او درباره نتیجه این بررسیها گفت:
به گفته محمدپور، سه تیم بهدلیل ارائه مهمترین گزارشها بهعنوان برگزیده انتخاب شدند و در مراسم اختتامیه از آنها تقدیر میشود. سایر شرکتکنندگان واجد دریافت جایزه نیز جوایز خود را از بلو دریافت خواهند کرد. محمدپور همچنین اعلام کرد جوایز امسال نسبت به دوره گذشته تغییر کرده و جوایز بخش CTF بهصورت طلا در نظر گرفته شده است.
جمال غضنفری، معاون ارشد فنی بلوبانک، در ادامه این مراسم از برنامه این مجموعه برای گسترش دامنه بررسیهای امنیتی به بخشهای بیشتری از پلتفرم خبر داد و آزمون مستمر را یکی از الزامات حفظ اعتماد کاربران دانست.
غضنفری با اشاره به تحول صنعت بانکداری گفت تغییر شیوه ارائه خدمات و استفاده از فناوریهایی مانند معماری میکروسرویس، هوش مصنوعی و خودکارسازی، به چابکی عملیات و بهبود تجربه کاربران کمک میکند؛ با این حال دامنه آسیبپذیریهای احتمالی و زمینه حملات سایبری را نیز گسترش میدهد.
او تاکید کرد حفظ اعتماد کاربران و رعایت چارچوبهای نهاد تنظیمگر، مستلزم بررسی مداوم امنیت خدمات است: «یکی از شروط لازم، آزمون مستمر است. برنامهای مانند باگبانتی یکی از شیوههایی است که با آن، خودمان را بهصورت ادامهدار در معرض آزمون قرار میدهیم.» غضنفری با اشاره به نگرانیهایی که ممکن است درباره ارزیابی امنیتی محصولات وجود داشته باشد، توضیح داد:
غضنفری هدف از همکاری با پژوهشگران امنیتی را توسعه یک زیستبوم بانکداری مدرن، تابآور و مقیاسپذیر عنوان کرد و از آنها خواست با افشای امن نقاط ضعف و آسیبپذیریهای ناشناخته، به بلو در بهبود پلتفرم و حفظ اعتماد کاربران کمک کنند.
او درباره دامنه رویداد امسال گفت تمرکز بررسیها عمدتا بر اپلیکیشن بلو بوده است. به گفته غضنفری، گسترش بررسیها به بخشهای دیگر، از برنامههای اعلامشده در دوره قبلی بود، اما شرایط کشور و اتفاقات سال گذشته، اجرای آن را محدود کرد.
معاون ارشد فنی بلوبانک افزود: «برنامه ما، عمقبخشی بیشتر به باگبانتی و گسترش آن به APIهای عمومی و غیرعمومی و سایر بخشهایی است که اپلیکیشن بلو در دسترس قرار میدهد.»
خانواده ما



ارسال دیدگاه
دیدگاهها